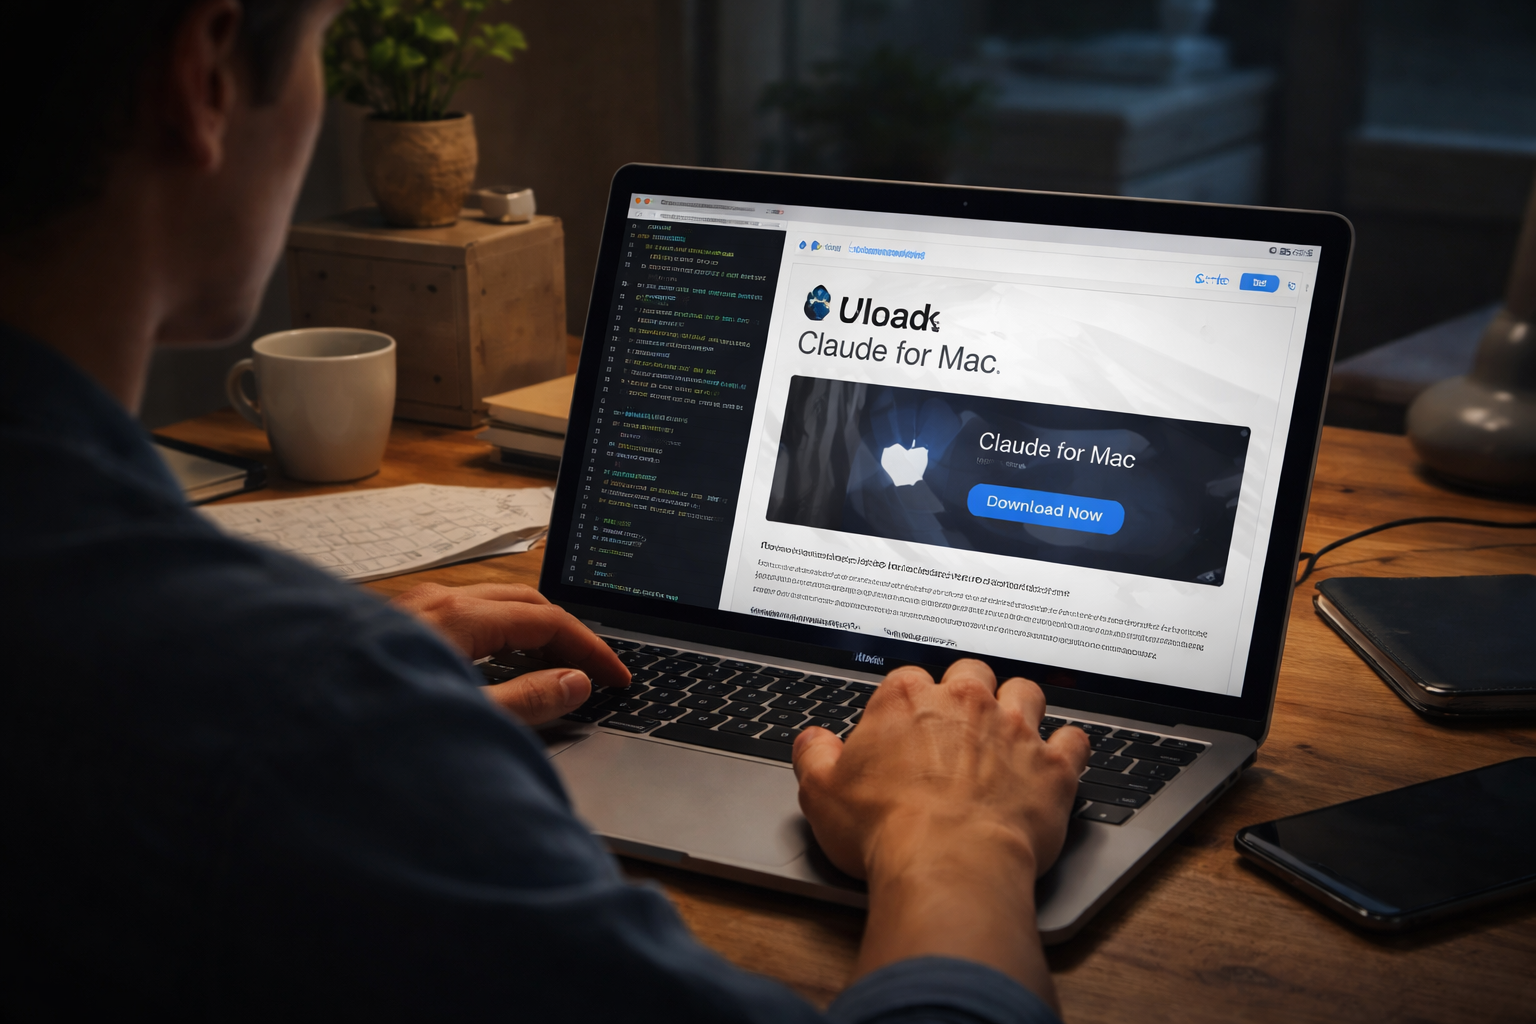
Kampanye iklan Claude palsu di Google Search ditemukan menyasar pengguna Mac dengan mengarahkan mereka ke laman unduhan berbahaya. Menurut laporan Push Security, yang dikutip CNN Indonesia, iklan itu memanfaatkan pengalihan dari hasil pencarian Bing dan situs ritel yang telah diretas untuk menyebarkan perangkat lunak berbahaya ClickFix.
Modus tersebut dirancang agar perjalanan menuju laman palsu tampak meyakinkan. Pengguna yang mencari Claude untuk Mac di Google dapat melihat iklan bersponsor dengan domain bing.com sebagai tujuan, sebelum diarahkan melewati beberapa halaman hingga tiba di situs unduhan yang meniru laman Claude.
Pengalihan Bing menyamarkan iklan Claude palsu
Push Security menyebut pola ini sebagai “Adception”. Alih-alih mengarahkan calon korban langsung ke domain yang dikuasai penyerang, iklan menggunakan domain Bing yang tepercaya sebagai bagian dari rangkaian pengalihan. Cara itu, menurut perusahaan keamanan tersebut, juga dimaksudkan untuk menghindari pemeriksaan keamanan iklan.
Serangan dimulai saat pengguna mengetik kata kunci “claude mac” di Google. Iklan bersponsor yang muncul menampilkan bing.com, sehingga tujuan awalnya terlihat wajar. Setelah diklik, pengguna melewati hasil pencarian Bing dan situs ritel yang telah disusupi, lalu sampai pada laman unduhan Claude palsu.
Dalam keterangan yang dikutip CNN Indonesia, Push Security menjelaskan bahwa hasil pencarian dari satu mesin digunakan sebagai pengalihan sekaligus titik pemeriksaan untuk menyaring pengunjung. Dengan demikian, rangkaian situs yang dilewati bukan sekadar perantara: setiap langkah membantu membuat jalur menuju laman berbahaya tampak berbeda dari kampanye malvertising yang langsung memakai domain penyerang.
Dua lapisan pemeriksaan menyaring pengunjung
Push Security menemukan dua mekanisme yang membatasi siapa saja yang dapat melihat muatan berbahaya. Situs yang telah disusupi memakai pemeriksaan di sisi server melalui pengalihan HTTP 302. Pengunjung harus datang dengan informasi perujuk dari Bing dan header browser tertentu agar bisa melanjutkan.
Laman Claude palsu memiliki pemeriksaan lain yang berjalan melalui JavaScript. Kode tersebut membaca nilai document.referrer, yaitu informasi mengenai halaman yang menjadi asal kunjungan. Jika nilai itu tidak memuat Google atau Bing, pengunjung dialihkan ke halaman 404.
Pemeriksaan berlapis ini membuat laman berbahaya tidak selalu muncul bagi setiap orang yang membuka situs terkait. Namun, bagi pengguna yang melewati seluruh tahapan, halaman akhirnya dirancang menyerupai laman unduhan Claude. Di sana tersedia tombol “Download for macOS” dan petunjuk instalasi satu baris untuk Terminal.
Tombol salin mengubah perintah instalasi
Bagian yang paling berisiko muncul saat pengguna menyalin perintah dari laman tersebut. Situs menampilkan perintah yang tampak seperti instruksi resmi Anthropic. Namun, Push Security menemukan bahwa ketika tombol “Copy” diklik, teks yang masuk ke papan klip berbeda dari perintah yang terlihat.
Perintah yang ditempelkan ke Terminal menampilkan teks “Downloading Claude: htpps://claude.ai/install[.]sh”. Tampilan itu memberi kesan bahwa proses mengunduh berasal dari Claude. Di baliknya, perintah menerjemahkan URL tersembunyi dan meneruskan skrip dari lake-90[.]com ke zsh untuk dijalankan.
Akibatnya, pengguna yang hanya memeriksa teks pada laman maupun baris yang muncul di Terminal dapat melihat tautan Claude yang sah. Perbedaan antara teks yang terlihat dan instruksi yang sebenarnya disalin menjadi inti penyamaran dalam proses instalasi tersebut.
Domain terkait memakai pola serangan serupa
Push Security menyatakan telah mengidentifikasi sejumlah domain yang berkaitan dengan kampanye ClickFix yang sama. Secara internal, mereka melacak aktivitas itu dengan nama AcSig, berdasarkan header yang harus dikirim bersama HMAC agar perintah berbahaya dapat diambil.
Menurut perusahaan tersebut, domain-domain yang ditemukan menggunakan perintah macOS yang identik, pola tautan muatan berbahaya yang sama, serta kode jendela instalasi serupa. Kesamaan itu menghubungkan berbagai domain dalam satu rangkaian serangan, meski alamat yang digunakan dapat berbeda.
Pengguna Mac yang mencari Claude perlu mencermati jalur unduhan, terutama bila diminta menyalin dan menjalankan perintah Terminal. Jangan menjalankan instruksi yang isi sebenarnya tidak dapat dipastikan hanya karena laman menampilkan nama atau tautan layanan resmi. Dalam kasus ini, tampilan yang meyakinkan justru menjadi bagian dari upaya untuk menyembunyikan perintah berbahaya.